Руководителю кажется, что компания пока обходится без искусственного интеллекта. Тем временем маркетолог пишет посты в ChatGPT, бухгалтер сводит таблицы через нейросеть, а менеджер готовит в чат-боте ответ клиенту. Правила на этот счет компании пишут редко, поэтому каждый сотрудник сам решает, какие данные отдать внешнему сервису. Так в компании появляется теневой AI. В этой статье расскажем, что такое теневой AI, и как в 4 шага вывести искусственный интеллект в безопасную область.
Теневой AI (теневой ИИ, от англ. shadow AI) — это работа сотрудников с ChatGPT и другими нейросетями без правил и согласования компании. Он грозит бизнесу утечкой данных и нарушением законов Казахстана о персональных данных и об искусственном интеллекте. Запрет нейросетей проблему не решает. Вывести AI из тени помогают четыре шага: простая AI-политика, легальный AI-инструмент, работа с AI внутри CRM и участие всех уровней управления. Ниже разбираем каждый шаг и даем шаблон AI-политики.
Что такое теневой AI и чем он отличается от теневых IT
Теневой AI — это использование нейросетей сотрудниками в обход правил компании или там, где правил нет вовсе. Человек открывает ChatGPT или другой генеративный AI в браузере и решает рабочую задачу, а руководство узнает об этом последним.
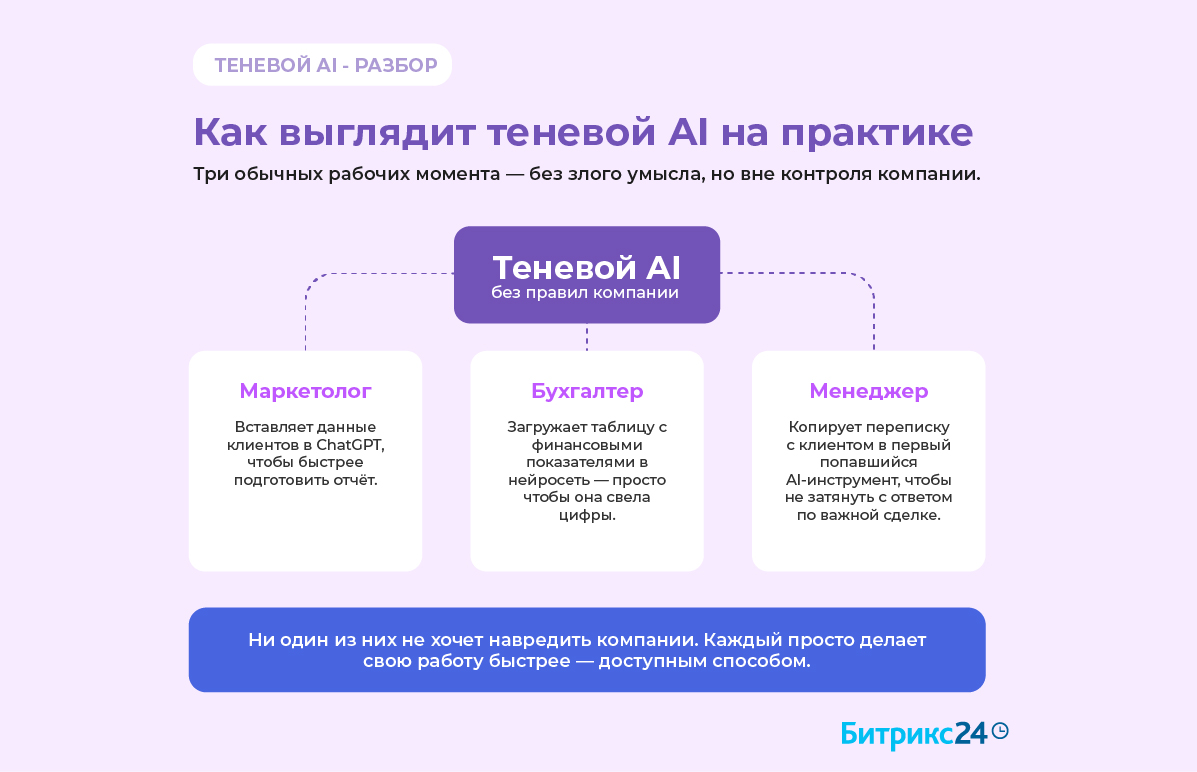
На практике теневой AI выглядит буднично. Вот три типичные ситуации:
- Маркетолог. Ему нужно за час подготовить рассылку. Он копирует в чат-бот выгрузку с именами и покупками клиентов и просит написать персональные письма.
- Бухгалтер. Он сводит квартальный отчет и загружает в нейросеть таблицу с выручкой и расходами, чтобы быстрее найти ошибку в формулах.
- Менеджер по продажам. Он разбирает сложный спор с клиентом, вставляет в AI-сервис всю переписку и просит предложить ответ.
Каждый из них хочет сделать работу лучше и быстрее. Нейросеть дает такую возможность бесплатно и сразу. Поэтому теневой AI в компании растет снизу, из желания закрыть задачу к сроку.
Похожее явление давно знакомо IT-службам — теневые IT. Так называют программы и облачные сервисы, которые сотрудники ставят без согласования. Например, личный мессенджер для рабочих чатов или облачный диск для файлов.
Теневой AI идет дальше. Облачный диск просто хранит файл. Нейросеть читает его и обрабатывает данные на стороне внешнего сервиса. В итоге компания теряет контроль над тем, где окажется информация и как ее используют.
Почему теневой AI — управленческая проблема, а не техническая
На недавнем профильном форуме в Алматы аналитик Gartner Аруп Рой привел такие цифры: 80% генеральных директоров понимают, что AI изменит их отрасль. Готовыми конкурировать в новых условиях считают свои компании только 29%.
Разрыв между ожиданиями и готовностью — 51 процентный пункт. В этом зазоре и появляется теневой AI. Компания видит перемены, но у нее пока нет AI-стратегии, бюджета на корпоративные инструменты и правил для сотрудников.
В Казахстане картина похожая. Участники форума отметили, что местный бизнес внедряет инновации медленно. Председатель форума Ельдар Абдразаков рассказал, что стратегии до 2030 года с учетом AI пересмотрели лишь единицы компаний. Партнер McKinsey Дулатбек Икбаев ожидает, что AI заставит пересмотреть 75% корпоративных ролей.
Пока руководство пишет стратегию, сотрудники работают каждый день. Они сталкиваются с нейросетями раньше руководства, пробуют их на своих задачах и получают результат. Люди опередили правила. Если руководство молчит, каждый сотрудник сам решает, что доверить чат-боту.
Поэтому теневой AI — вопрос управления, а не техники. Сотрудники работают с AI в тени, потому что руководство не объяснило, что можно делать открыто. Отдел безопасности заблокирует сайт, но договориться о правилах работы с нейросетями способно только руководство.
Чем теневой AI грозит бизнесу в Казахстане
Теневой AI несет бизнесу риски: утечку данных, несоответствие закону об AI и потерю управленческого контроля.
- Утечка данных. Сотрудник вставляет в чат-бот базу клиентов, договор или прайс для дилеров. Эти данные уходят на серверы внешнего сервиса. Дальше ими распоряжается сервис: он решает, как долго их хранить и кто получит к ним доступ. Для коммерческой тайны это риск: компания не знает, где окажутся данные и кто их прочитает.
- Закон об AI. С 18 января 2026 года в Казахстане действует закон «Об искусственном интеллекте». Он делит системы AI на три уровня риска. Генеративные сервисы и чат-боты закон относит к среднему: с ними работают под контролем человека. Одна из практических рекомендаций — не передавать персональные данные публичным нейросетям. Подробнее — в статье о том, как избежать рисков и штрафов по новому закону об AI.
- Управленческий риск. Руководство видит итоговый отчет или решение. Какие данные попали в нейросеть и проверил ли кто-то ответ, оно только догадывается.
Почему запрет нейросетей не решает проблему теневого AI
Первая реакция многих руководителей — закрыть доступ к ChatGPT в офисной сети. Тогда сотрудник открывает нейросеть в личном телефоне, копирует туда тот же договор и получает ответ. В итоге AI уходит еще глубже в тень, и компания теряет даже ту видимость, которая у нее была.
Технические средства контроля закрывают только часть проблемы. DLP-системы отслеживают и блокируют передачу конфиденциальных данных за пределы компании. Они видят рабочие компьютеры и корпоративную сеть, а личный смартфон остается за периметром.
Поэтому вместо запрета полезнее дать сотрудникам легальную альтернативу. Варианты легальной альтернативы:
- корпоративная версия AI-сервиса с договором, где прописано, как провайдер хранит и использует данные;
- AI внутри рабочих систем компании: CRM, корпоративного портала, почты;
- внутренний AI-ассистент, который компания развернула на своих серверах.
Когда у человека есть удобный разрешенный инструмент, он пользуется им вместо обходных путей. Тогда компания контролирует работу с ChatGPT и другими сервисами в рамках обычных процессов.
Как вывести AI из тени: 4 шага для руководителя
Чтобы навести порядок, хватит четырех шагов, которые идут друг за другом.
- Сформулируйте простую AI-политику. Регламент на 20 страниц мало кто дочитает, поэтому уложите правила в один экран. Главное в нем — список данных, которые нельзя загружать во внешние нейросети, и список того, что можно. Сотрудник за минуту поймет, где проходит граница. Шаблон такой политики — в разделе «Что включить в AI-политику компании».
- Дайте легальную альтернативу. Выберите один — два сервиса, которые компания разрешает и оплачивает, и расскажите о них команде. Покажите, как решать в них привычные задачи: писать письма, делать выжимки из документов, готовить черновики отчетов. Чем проще доступ, тем реже сотрудники возвращаются к личным аккаунтам.
- Начните с процессов внутри защищенного периметра. Защищенный периметр — это системы, где компания уже хранит данные и сама управляет доступом к ним. Начать удобно с CRM: там уже лежат карточки клиентов, сделки и переписка. AI в CRM работает с этими данными на месте, и сотрудники не копируют их во внешний чат-бот. В CRM Битрикс24 есть встроенный AI-ассистент BitrixGPT. Он расшифровывает записи звонков с клиентами и сам заполняет поля в карточке CRM.
- Вовлеките все уровни управления. Если вопросом занимается только IT-отдел или маркетинг, остальные команды продолжат работать по-старому. Правила обсуждают руководство, IT и безопасность, юрист, HR и руководители подразделений. Так безопасное внедрение AI в компании становится общей задачей.
Что включить в AI-политику компании
AI-политика отвечает на пять вопросов. Какими сервисами пользоваться, что туда нельзя загружать и что можно. Как обезличить данные перед отправкой и к кому идти с вопросами. Ниже шаблон — скопируйте его и адаптируйте под свою компанию.
AI-политика компании «___»
- Разрешенные сервисы: ___. Работаем в них только через рабочий аккаунт.
- Нельзя загружать во внешние нейросети: персональные данные клиентов и сотрудников, финансовую отчетность до публикации, пароли и доступы. Сюда же относится коммерческая тайна: договоры, цены, условия сделок.
- Можно: обезличенные тексты, черновики писем и постов без имен и цифр, публичную информацию.
- Обезличиваем: перед отправкой в нейросеть убираем из текста имена, контакты, суммы и названия компаний.
- Работаем с клиентскими данными: только в системах компании, например во встроенном AI в CRM.
- Вопросы и нарушения: пишем ___, ответственному за политику.
Дополните политику таблицей — по ней сотрудник быстро поймет, можно ли загружать данные в ChatGPT.
| Данные | Можно ли во внешнюю нейросеть | Условие |
|---|---|---|
| ФИО, телефоны, e-mail клиентов | Нет | Только в системах внутри периметра компании |
| Финансовая отчетность | Нет | После публикации — в пределах опубликованных данных |
| Договоры и условия сделок | Нет | Работаем с шаблоном без реквизитов и сумм |
| Обезличенный текст | Да | Имена, суммы и названия компаний удалены |
| Публичная информация | Да | Факты в ответе проверяем |
| Пароли и доступы | Нет | Без исключений |
Политику готовят юрист, IT и HR, а утверждает первый руководитель. Пересматривать ее стоит раз в полгода. Еще один повод — новые законы РК или новый сервис в компании. Политика задает правила, а техническую защиту берут на себя разграничение доступов и DLP-системы.
Что в итоге
Сотрудники уже пользуются нейросетями, даже если в компании нет правил. Задача руководителя — дать понятные правила и безопасный инструмент, чтобы AI работал открыто. Для старта хватит политики на один экран, одного разрешенного сервиса и пилота в процессе, где данные уже защищены.
Частые вопросы о теневом AI
Первые признаки видны по результатам работы. Тексты, отчеты и презентации сотрудники готовят быстрее, чем раньше. В письмах клиентам появились типичные «нейросетевые» обороты: гладкие, общие, похожие друг на друга. Иногда сотрудники сами упоминают, что «прогнали через чат-бот». Точнее картину покажет анонимный опрос. Спросите, какими нейросетями пользуется команда, для каких задач и какие данные туда попадают. Когда в опросе никто не ищет виноватых, люди отвечают честно.
Имена, телефоны, адреса и история покупок клиентов — это персональные данные. Их защищает закон РК «О персональных данных и их защите». Компания передает такие данные внешнему сервису с согласия клиента или на другом законном основании. Если основания нет, данные клиентов остаются внутри компании. Есть два безопасных пути. Первый — обезличить данные: убрать имена, контакты и суммы, прежде чем отправлять текст в нейросеть. Второй — работать с AI внутри систем, где данные уже хранятся и компания управляет доступом. Компании удобно начать с CRM.
Сотрудники обращаются к нейросетям, чтобы быстрее решать рабочие задачи. Проблема в том, что в компании не было правил. Наказание за то, что никто не запрещал, подорвет доверие и уведет AI еще глубже в тень. Порядок действий другой. Сначала компания вводит AI-политику и дает легальный инструмент. Затем объясняет правила команде. Только после этого договаривается о мерах контроля и ответственности за нарушения.
За политику отвечает не один отдел, а несколько ролей. Руководство задает цели и утверждает документ. IT и безопасность выбирают сервисы и настраивают доступы. Юрист проверяет, что правила не нарушают законы РК. HR закрепляет правила во внутренних документах и знакомит с ними сотрудников. Руководители подразделений знают, в каких задачах AI приносит их командам больше всего пользы. С их участием правила работают на практике. Удобно назначить одного ответственного за политику, к которому сотрудники приходят с вопросами.
Закон РК «Об искусственном интеллекте» действует с 18 января 2026 года. Он делит системы AI на три уровня риска. Генеративные сервисы для текстов и изображений, чат-боты и виртуальные ассистенты закон относит к среднему риску: с ними работают под контролем человека. Компании полезно определить, к какой категории относятся сервисы, которыми пользуются сотрудники. Главное практическое требование — держать персональные данные подальше от публичных нейросетей.
В корпоративном AI данные остаются внутри периметра компании или защищены договором с провайдером. Компания решает, кто из сотрудников получает доступ, и видит, кто и что делал. В бесплатной версии эти условия задает сервис. Корпоративный AI не снимает с компании ответственность за данные. Правила работы с персональными данными и коммерческой тайной действуют и внутри защищенных систем.
Сроки зависят от размера компании и числа процессов, где уже работают нейросети. Надежнее ориентироваться на последовательность шагов, а не на дату. Сначала компания пишет политику на один экран. Затем выбирает легальный инструмент и запускает пилот в одном процессе — например, в работе отдела продаж с CRM. Когда пилот показывает результат, компания переносит опыт на другие отделы.
Подходит. Формат на один экран удобен и небольшим компаниям, где нет отдельного юриста и службы безопасности. Короткую политику владелец напишет за вечер и обсудит с командой на планерке.
Материал подготовлен с помощью AI и проверен редакцией.